 | Базовая модель безопасности FreeBSD |
< предыдущая | содержание | следующая >
Безопасная конфигурация начинается с понимания, какие службы действительно должны работать и кто имеет к ним доступ. Чем меньше открытых компонентов, тем проще сопровождать систему и анализировать её состояние.
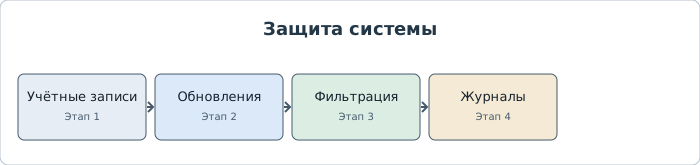
Контрольный список
Регулярно устанавливайте исправления, удаляйте ненужные пакеты, разделяйте административные и обычные учётные записи, ограничивайте доступ к сервисам и ведите журналы. Проверяйте резервные копии, поскольку безопасность включает и возможность восстановления.
Команды для проверки
service -e
sockstat -4 -6 -l
pkg audit -F
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Не считайте единственную проверку завершённым аудитом безопасности. Команды аудита пакетов зависят от метаданных и доступности актуальной базы уязвимостей.
Дополнительная информация
Тема соответствует разделу «Безопасность» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Безопасность.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.