 | Сетевые jail и VNET |
< предыдущая | содержание | следующая >
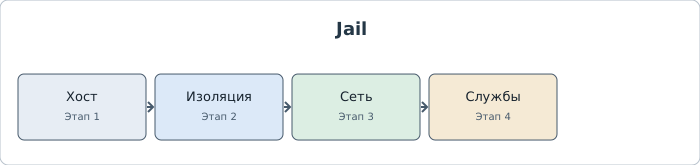
В режиме VNET jail получает собственный сетевой стек, что упрощает разделение маршрутов и сетевых интерфейсов между окружениями. Сетевую схему нужно спроектировать заранее вместе с адресацией хоста.
Сетевые компоненты
Часто используются виртуальные интерфейсы epair и мост на хосте. Назначьте адреса обеим сторонам соединения, проверьте маршруты и правила фильтрации, а конфигурацию сделайте воспроизводимой после перезагрузки.
Команды для проверки
jls
ifconfig -a
netstat -rn
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
VNET-настройки отличаются по версии и менеджеру jail. Не применяйте сетевые команды без учёта существующего bridge, VLAN и правил фильтрации.
Дополнительная информация
Тема соответствует разделу «Клетки и контейнеры» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Клетки и контейнеры.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.