 | Изоляция служб с помощью jails |
< предыдущая | содержание | следующая >
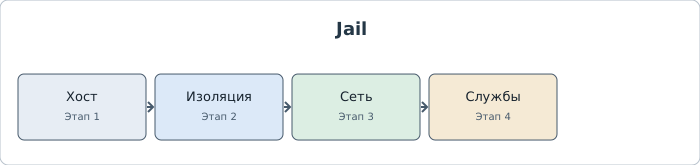
Jail позволяет запускать набор процессов в ограниченном окружении с собственным деревом файлов и параметрами изоляции. Это не то же самое, что отдельная виртуальная машина: ядро хостовой системы остаётся общим.
Планирование окружения
Определите состав пользовательского окружения, способ управления сетью, точки монтирования и правила обновления. Службы внутри jail должны получать только те права и ресурсы, которые им необходимы.
Команды для проверки
jls
jail -c name=example path=/srv/jails/example host.hostname=example.example.net persist
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Команда приведена как иллюстрация синтаксиса и требует подготовленного каталога и подходящих параметров. Изоляция jail не отменяет обновление ПО и правила межсетевого экрана.
Дополнительная информация
Тема соответствует разделу «Клетки и контейнеры» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Клетки и контейнеры.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.