 | Аудит событий, контроль целостности и file flags |
< предыдущая | содержание | следующая >
Для расследования инцидентов нужны корректное время, централизованные или защищённые журналы и понятный срок их хранения. Атрибуты файлов могут затруднить случайное изменение критичных данных, но не заменяют резервные копии.
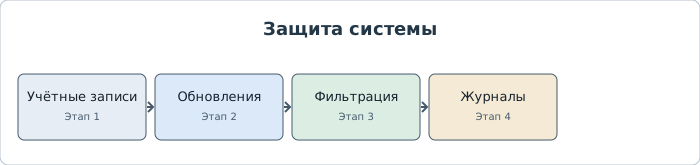
Наблюдаемость и защита
Сформулируйте, какие события должны фиксироваться, кто может изменять журналы и как проверяется целостность системных файлов. Перед применением file flags проверьте способы легального обслуживания и восстановления защищённых объектов.
Команды для проверки
ls -lo /etc/rc.conf
sysctl kern.securelevel
service auditd status
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Атрибуты и уровень безопасности ядра способны осложнить штатное обслуживание. Не устанавливайте защитные флаги наугад и документируйте процедуры отката.
Дополнительная информация
Тема соответствует разделу «Безопасность» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Безопасность.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.