 | Межсетевой экран PF |
< предыдущая | содержание | следующая >
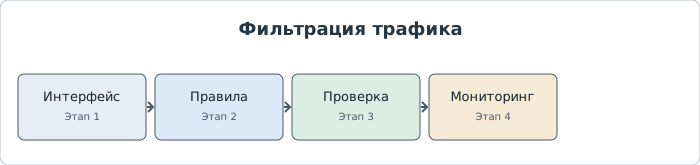
PF фильтрует трафик по правилам, которые могут учитывать интерфейс, адреса, протоколы и порты. Перед включением нужно определить разрешённые входящие соединения, особенно если сервером управляют по SSH.
Проверка правил
Сначала создайте резервную копию конфигурации и проверьте синтаксис файла правил. Начните с минимального набора, разрешающего необходимые исходящие подключения и администрирование с доверенных адресов.
Команды для проверки
pfctl -nf /etc/pf.conf
pfctl -sr
service pf status
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Непроверенный набор правил способен заблокировать удалённый доступ. Изменяйте правила с доступом к консоли или с заранее проверенным способом отката.
Дополнительная информация
Тема соответствует разделу «Межсетевые экраны» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Межсетевые экраны.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.