 | Удалённый доступ через OpenSSH |
< предыдущая | содержание | следующая >
OpenSSH предоставляет защищённые удалённые оболочки и передачу файлов. Сервер sshd включают только тогда, когда он нужен, а доступ по ключам обычно предпочтительнее парольного входа.
Минимальная настройка
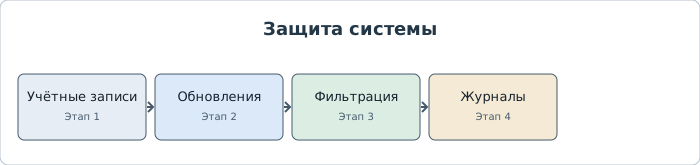
Проверьте конфигурацию sshd, включите службу и убедитесь, что вход доступен только требуемым пользователям. Перед изменением параметров проверьте синтаксис и сохраните текущую сессию, чтобы не потерять доступ.
Команды для проверки
ssh-keygen -t ed25519
sshd -t
service sshd onestart
service sshd status
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Не отключайте проверку ключей хоста на клиенте ради удобства. Не разрешайте root-вход или парольную аутентификацию автоматически: оцените модель угроз, используйте ключи и фильтруйте доступ межсетевым экраном.
Дополнительная информация
Тема соответствует разделу «OpenSSH» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: OpenSSH.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
< предыдущая | содержание | следующая >
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.