 | Сетевые службы: DNS, DHCP, NTP и файловый доступ |
FreeBSD часто используется как основа сетевых сервисов: DNS, DHCP, синхронизации времени и файлового обмена. Для каждого сервиса заранее определяют клиентов, сетевые зоны, требуемые порты, хранение данных и процедуру обновления.
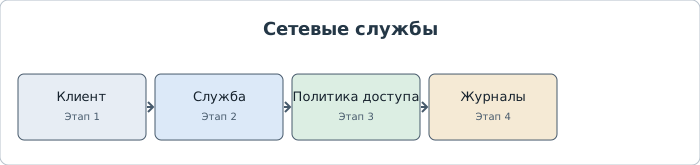
Общая схема эксплуатации
Разрешайте доступ только ожидаемым клиентам, используйте отдельные учётные записи и проверяйте журналы. Для NFS и SMB настройте права на уровне сети и файловой системы; для почтовых и DNS-сервисов уделите внимание предотвращению открытого релея и рекурсивного доступа извне.
Команды для проверки
sockstat -4 -6 -l
service -e
sockstat -4 -6 -P tcp -l
Команды служат примерами для изучения. Перед выполнением проверьте их смысл и соответствие версии FreeBSD.
На что обратить внимание
Не запускайте сетевой сервис до проверки конфигурации и правил межсетевого экрана. Особенно тщательно ограничивайте административные интерфейсы и сервисы, которые не предназначены для публичного доступа.
Дополнительная информация
Тема соответствует разделу «Сетевые серверы» официального Руководства FreeBSD. Подробные параметры, различия между выпусками и актуальные рекомендации проверяйте по первоисточнику: официальное Руководство FreeBSD: Сетевые серверы.
Текст на этой странице — самостоятельное краткое изложение практических принципов, составленное с опорой на Руководство FreeBSD; это не дословная копия его главы. Сведения и команды зависят от выпуска системы. Условия использования документации FreeBSD.
новости | проляпсусы | отрубизмы | daemonix | wget | mail@dialup | про это... | Карта сайта
© Vladimir A. Petrov. 2000-2026.